Anthropic ha ampliado su Cyber Verification Program para que más profesionales de seguridad puedan utilizar capacidades avanzadas de Claude con menos bloqueos en tareas autorizadas. El cambio, anunciado el 6 de octubre, organiza el acceso en tres niveles. Cada uno exige una verificación diferente y responde a un alcance de trabajo distinto.
El problema que intenta resolver resulta familiar para un equipo de seguridad: una herramienta puede bloquear una petición legítima porque se parece a una actividad ofensiva. Relajar todos los controles tampoco permite distinguir quién está autorizado a actuar sobre un sistema. El programa traslada parte de esa distinción a la comprobación de solicitantes y a la asignación de permisos.
Los tres niveles y sus destinatarios
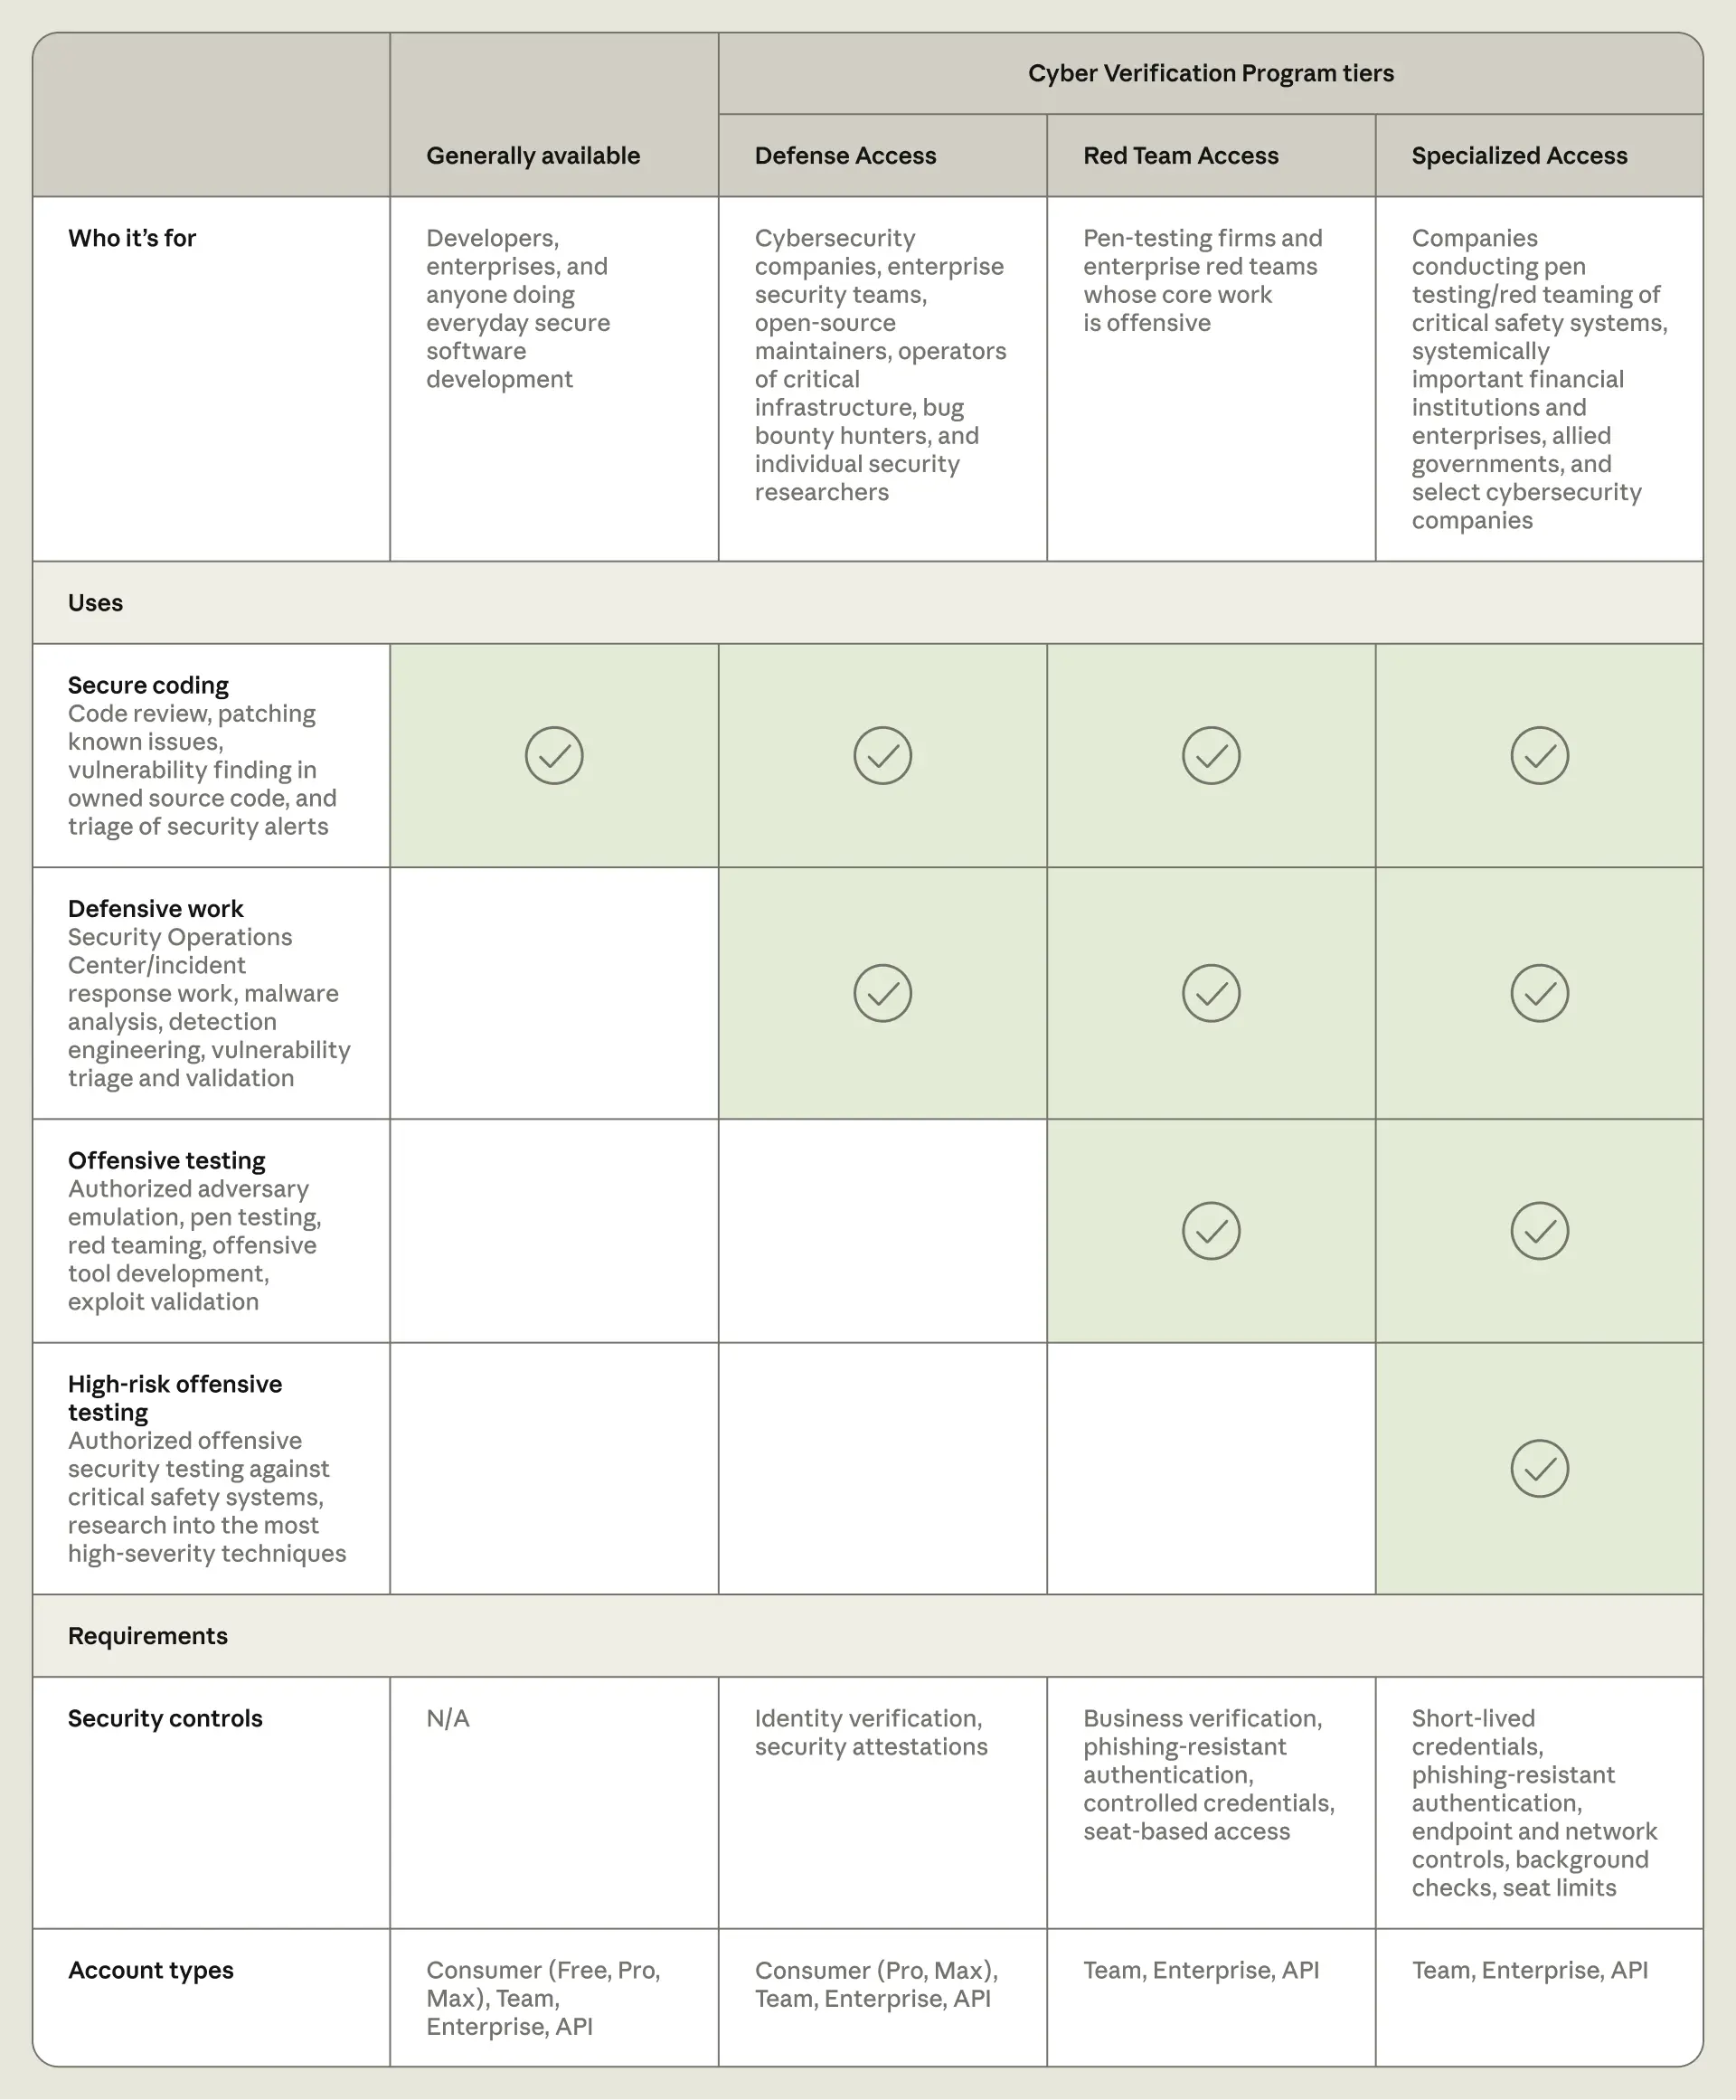
Según el anuncio de Anthropic, Defense Access cubre trabajo defensivo en sistemas propios o mantenidos. Pueden optar organizaciones de diferentes tamaños, responsables de proyectos abiertos e investigadores individuales con antecedentes acreditados de comunicación de vulnerabilidades.
Red Team Access añade pruebas de penetración autorizadas y está reservado a organizaciones. Specialized Access se dirige a un grupo limitado de entidades verificadas que necesitan evaluar sistemas especialmente sensibles. La ampliación incluye modelos como Opus 5.5, Sonnet 5.5 y Mythos 5.1; no supone que cualquier usuario pueda activar esas condiciones desde un chat normal.
Qué exige el acceso
El centro de ayuda del programa detalla condiciones y controles por nivel. La verificación del solicitante no sustituye la autorización sobre los sistemas evaluados. Un contrato de servicio, el alcance acordado y el entorno permitido siguen siendo cuestiones distintas de que el modelo acepte una instrucción.
Anthropic indica que Defense Access puede resolverse en pocos días y que revisar Red Team Access puede llevar semanas. Son plazos orientativos de la empresa. El anuncio mantiene bloqueos frente a actuaciones capaces de causar daño físico o interrupciones masivas incluso en niveles con mayor acceso.

La aprobación y la activación son pasos separados
La guía administrativa explica cómo asignar un programa a espacios de trabajo en Claude Console. Esa separación permite delimitar dónde se usa la capacidad aprobada, en lugar de interpretar la admisión como un permiso general para todas las actividades de la organización.
Para un equipo que valore solicitarlo, la primera tarea es describir qué sistemas mantiene, qué pruebas necesita y quién debe ejecutarlas. Después toca comprobar el nivel adecuado, las condiciones de datos y la plataforma contratada. Conviene resolverlo antes de incorporar material de clientes al flujo de trabajo.
Más capacidad no equivale a una auditoría terminada
Encontrar un posible fallo es solo una parte del trabajo: hay que reproducirlo, valorar su efecto, corregirlo y comprobar que la solución funciona. La ampliación puede facilitar esas tareas, pero no demuestra que una revisión concreta haya quedado completa ni elimina la responsabilidad del equipo sobre sus conclusiones.
El programa constituye un cambio de acceso y verificación, no el anuncio de una IA sin restricciones. Se suma a las capacidades de Claude Sonnet 5.5 ya presentadas, con un encuadre específico para profesionales de ciberseguridad.