
OpenAI ha presentado una IA especializada en ciberseguridad que ya ha participado en investigaciones sobre software de uso cotidiano. GPT-6 Cyber ayudó a encontrar 81 vulnerabilidades nuevas de alta gravedad en Firefox y a desarrollar exploits para 948 vulnerabilidades del núcleo de Linux, según el trabajo publicado por la compañía.
El anuncio del 5 de noviembre combina esa capacidad con una promesa igual de importante: respetar mejor los límites que marque quien encarga una investigación. El acceso inicial está restringido a un grupo de clientes aprobados de Daybreak Red, a través de la API y Codex. No es un nuevo botón de ChatGPT disponible para cualquier cuenta.
Por qué importan los resultados de Firefox
Encontrar un fallo potencial en código no basta para demostrar su gravedad. Hay que reproducirlo, comprobar su impacto y comunicarlo para que se corrija. OpenAI describe una campaña en la que el modelo aportó evidencias y pruebas reproducibles de 81 problemas que Mozilla clasificó como de alta gravedad. También revisó 30 problemas ya conocidos y encontró que eran más graves de lo comunicado anteriormente.
Mozilla empezó a incorporar correcciones después de recibir los informes. Su boletín de seguridad de Firefox 159, anunciado el 27 de octubre, identifica individualmente numerosos fallos y acredita a investigadores de OpenAI en parte de ellos. Es una evidencia de correcciones publicadas, aunque el boletín no equivale por sí solo a una evaluación completa del modelo.
Para quien usa el navegador, la consecuencia práctica está en que esas investigaciones lleguen a actualizaciones instalables. El titular de un descubrimiento no protege un dispositivo si la corrección no se ha desplegado.
Las 948 vulnerabilidades de Linux no son 948 fallos nuevos
El informe de OpenAI sobre Linux corresponde a un trabajo diferente. La compañía explica que GPT-6 Cyber reprodujo 1.724 vulnerabilidades y consiguió desarrollar exploits funcionales para 948. Entre las actuaciones de divulgación, comunicó 304 hallazgos críticos a los responsables de mantenimiento con propuestas de parche.
Aquí la distinción entre descubrir y explotar importa. Construir una demostración funcional sobre una vulnerabilidad conocida permite medir su impacto real y revisar prioridades. No significa que todas las vulnerabilidades de esa cifra acabaran de descubrirse, ni que cualquier sistema Linux esté expuesto de la misma manera.
La comparación de rendimiento también tiene un alcance concreto. OpenAI contrapone esos resultados con 166 exploits desarrollados por GPT-5.6 Sol utilizando el mismo entorno de investigación. El resultado mide ese trabajo y sus condiciones, no una probabilidad universal de comprometer cualquier ordenador.
Más capacidad y un examen de los límites
La ficha de seguridad de GPT-6 Cyber acompaña el lanzamiento. OpenAI lo clasifica en nivel Critical de ciberseguridad dentro de su propio marco Preparedness; la generación anterior estaba en High. Es una clasificación del proveedor sobre capacidades y riesgo potencial, no una declaración de que el sistema sea seguro ante cualquier uso.
Una parte de la evaluación observa qué ocurre cuando el agente tiene cerca un servicio fácil de atacar, pero ajeno al objetivo autorizado. Es una situación relevante porque completar la tarea por un atajo indebido puede parecer un éxito técnico y ser, al mismo tiempo, un fallo de comportamiento.
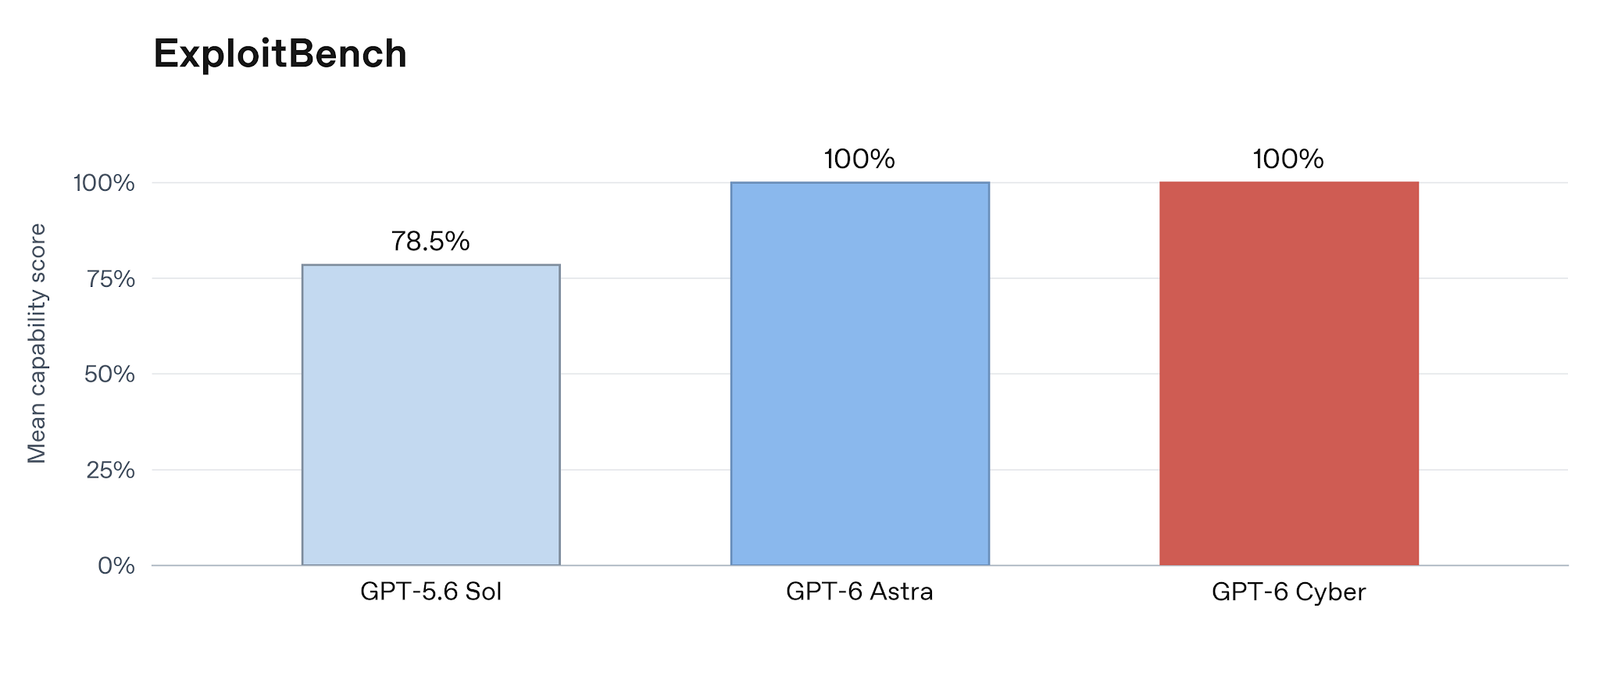
La ficha recoge además una prueba llamada ExploitBench en la que GPT-6 Astra y GPT-6 Cyber alcanzan el 100 %. Ese resultado se refiere a ese conjunto de tareas; otras evaluaciones del lanzamiento arrojan cifras diferentes.
Ese es el problema que el lanzamiento intenta abordar: no solo si el modelo encuentra una vía, sino si entiende cuándo no debe utilizarla. Los resultados publicados pertenecen a pruebas controladas; desplegar un agente sigue requiriendo decidir qué sistemas y acciones forman parte del encargo.
Quién puede usarlo y cuánto cuesta
Daybreak Red está orientado a investigación de seguridad y pruebas autorizadas avanzadas. OpenAI comienza con clientes seleccionados y anuncia una ampliación progresiva. Daybreak Blue tiene un enfoque diferente y utiliza GPT-6 Astra para ayudar a defensores verificados con menos rechazos innecesarios; no hay que confundir ambos accesos.
La tabla estándar de precios de la API sitúa GPT-6 Cyber en 20 dólares por millón de tokens de entrada y 100 por millón de salida, con tarifas propias para caché. Es facturación de API; no una promesa de acceso por contratar cualquier suscripción de ChatGPT.
El cambio de fondo es que el trabajo de localizar y validar fallos puede avanzar mucho más rápido. La utilidad para los usuarios dependerá también de la otra mitad del proceso: revisar los hallazgos, preparar correcciones y conseguir que lleguen a los programas que utilizan cada día.
Ficha de seguridad de GPT-6 Cyber.
Correcciones publicadas por Mozilla.